Hackeo a Binance: una falsa entrevista de trabajo abrió la puerta al robo de 6,340 millones de dólares
Binance reveló cómo una falsa entrevista laboral, malware y una herramienta interna de IA facilitaron el robo de 6,340 millones de dólares. La empresa afirma haber repuesto el 98% de los tokens afectados.
Por Redacción Notiva ·
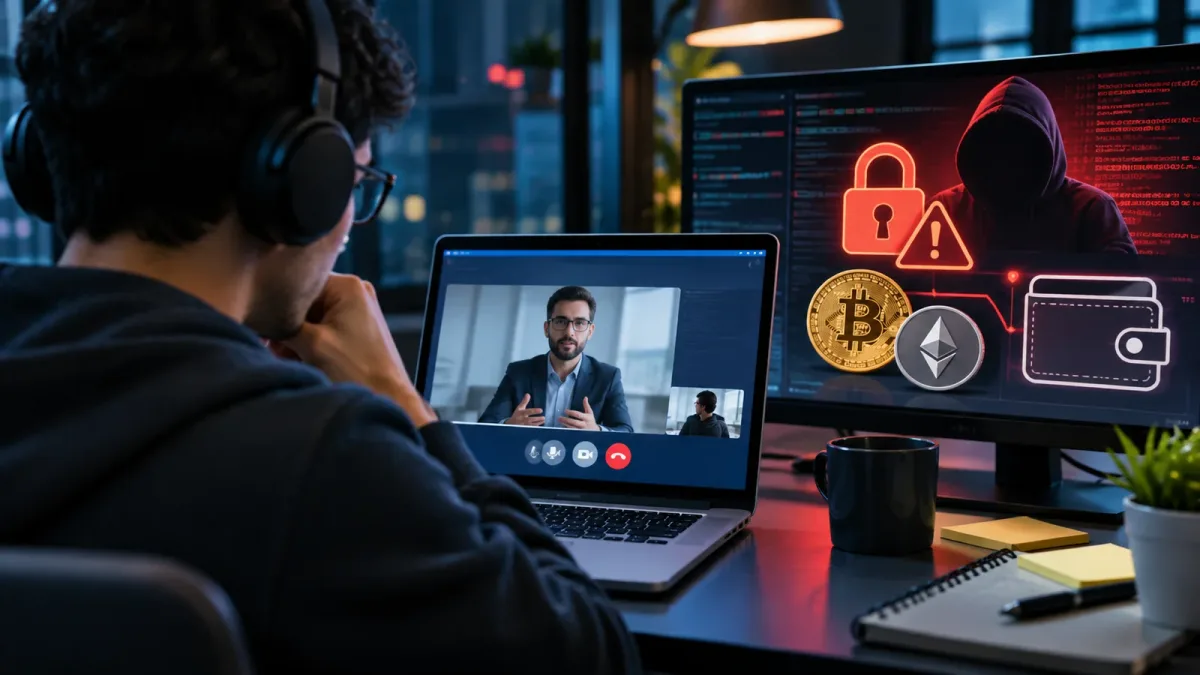
Un proceso de reclutamiento fraudulento, programas alterados y el acceso indebido a una herramienta interna de inteligencia artificial formaron parte del ciberataque contra Binance. La plataforma asegura que ha repuesto el 98% de los tokens afectados y que sus clientes no asumirán las pérdidas.
Un supuesto ofrecimiento de empleo terminó convertido en una de las piezas clave del mayor robo de criptomonedas registrado hasta ahora. Binance explicó este 3 de noviembre de 2026 cómo una operación de ingeniería social permitió comprometer los equipos de varios empleados y, finalmente, alcanzar la infraestructura encargada de autorizar movimientos de sus billeteras digitales.
El ataque culminó el 29 de octubre, cuando fueron sustraídos criptoactivos por un valor estimado de 6,340 millones de dólares, según el balance de la empresa. El FBI atribuyó la operación a actores vinculados con Corea del Norte, acusación rechazada por Pyongyang.
¿Cómo comenzó el hackeo a Binance?
La investigación difundida por la plataforma sitúa los primeros movimientos de los atacantes en junio de 2026. Un ingeniero relacionado con la infraestructura de billeteras descargó una versión manipulada de una herramienta de desarrollo vinculada con Homebrew mientras buscaba instalar software.
Aunque el equipo de seguridad detectó la actividad sospechosa, sustituyó el dispositivo y renovó credenciales, la intrusión permitió a los responsables conocer información sobre el empleado y sus compañeros de trabajo. Ese conocimiento facilitó nuevos intentos dirigidos contra integrantes del área técnica.
La entrevista laboral falsa que instaló malware
En septiembre, otro ingeniero recibió por una plataforma legítima de búsqueda de empleo una invitación para participar en un proceso de selección. Los atacantes se hicieron pasar por representantes de una empresa inexistente y organizaron entrevistas con supuestos responsables de recursos humanos y de dirección.
Como parte de una prueba técnica, le pidieron descargar un proyecto de programación en su computadora de trabajo. El repositorio contenía software malicioso diseñado para pasar inadvertido ante las herramientas de protección y mantener acceso al equipo.
El caso muestra cómo una práctica aparentemente habitual en el reclutamiento tecnológico —resolver ejercicios con código proporcionado por terceros— puede convertirse en un mecanismo de infiltración cuando no se verifica su procedencia.
¿Qué papel tuvo la inteligencia artificial en el robo?
El 20 de octubre, los atacantes aprovecharon los dispositivos comprometidos y una herramienta interna de IA de Binance para ampliar su acceso a los equipos de dos ingenieros responsables de sistemas de billeteras.
La compañía no sostiene que un chatbot público haya ejecutado por sí solo el robo. Según su reconstrucción, la herramienta interna fue utilizada indebidamente dentro de una cadena de accesos comprometidos, junto con credenciales obtenidas por los intrusos.
Nueve días después, los atacantes usaron esos permisos para desplegar un contenedor y ejecutar código malicioso que alcanzó servicios internos de firma y autorización de operaciones.
¿Por qué continuaron las salidas de criptomonedas?
El incidente no consistió únicamente en ordenar retiros mediante la interfaz habitual de la plataforma. Los responsables lograron interferir con sistemas de autorización de billeteras y utilizaron permisos relacionados con la funcionalidad EIP-7702 de Ethereum.
Según la investigación publicada, algunas autorizaciones maliciosas permitieron continuar transfiriendo activos incluso después de que Binance suspendiera los retiros convencionales. La empresa tuvo que aplicar procedimientos específicos para revocar esos permisos y detener las operaciones pendientes.
Este detalle ayuda a explicar por qué las medidas iniciales de contención no bastaron para interrumpir inmediatamente todos los movimientos no autorizados.
¿Cuánto dinero logró recuperar Binance?
Binance informó que aproximadamente 2,850 millones de dólares en activos fueron congelados o interceptados, cifra sujeta a conciliación y fluctuaciones de mercado. También señaló que, utilizando recursos propios, había repuesto alrededor del 98% de los tokens afectados y que trabajaba para adquirir los restantes, de menor liquidez.
Es importante distinguir ambos datos: congelar fondos vinculados al robo no equivale a haberlos recuperado definitivamente, y reponer activos con capital propio tampoco significa que los hackers los hayan devuelto.
La compañía aseguró que cubrirá las pérdidas de los usuarios. La situación operativa y las medidas de restitución pueden continuar actualizándose conforme avance la investigación.
¿Quién está detrás del ataque?
El FBI atribuyó la operación a un grupo de piratas informáticos vinculado con Corea del Norte, al que identifica como TraderTraitor. La atribución procede de las autoridades estadounidenses; Corea del Norte ha rechazado esa acusación.
La investigación todavía puede aportar nuevos detalles sobre el destino de los fondos, la participación de los atacantes y el alcance de los sistemas comprometidos.
¿Qué medidas anunció Binance después del ciberataque?
La plataforma comunicó que reconstruyó parte de su infraestructura de billeteras y herramientas internas, sustituyó dispositivos afectados, invalidó credenciales comprometidas y reforzó sus sistemas de vigilancia. También prevé revisiones independientes de ciberseguridad.
El caso deja una advertencia para empresas y trabajadores: incluso una organización con defensas técnicas puede quedar expuesta cuando los atacantes combinan entrevistas laborales falsas, repositorios de código manipulados y robo de credenciales.
Para quienes reciben propuestas de empleo en el sector tecnológico, una precaución fundamental es no ejecutar proyectos de procedencia desconocida en equipos corporativos y verificar por canales independientes la identidad de los reclutadores.
Fuentes
- Binance
- criptomonedas
- hackeo
- ciberseguridad
- Falsa entrevista de trabajo
- Malware
- Corea del Norte
- FBI
- inteligencia artificial
- Ethereum
- hackeo a Binance
- robo de criptomonedas Binance
- entrevista falsa Binance
- hackers Corea del Norte Binance
- Binance 6340 millones
- malware entrevista trabajo
- robo Binance octubre 2026
- TraderTraitor
- Homebrew